Inteligencia artificial · 3 de septiembre de 2026
Shadow AI: el riesgo que entra a la empresa sin autorización
La inteligencia artificial no espera al comité de innovación. Entra en un navegador, pega un contrato y sale con el contexto de su empresa.
Por Rafael Núñez Aponte. Publicado el 3 de septiembre de 2026. Actualizado el 4 de septiembre de 2026.
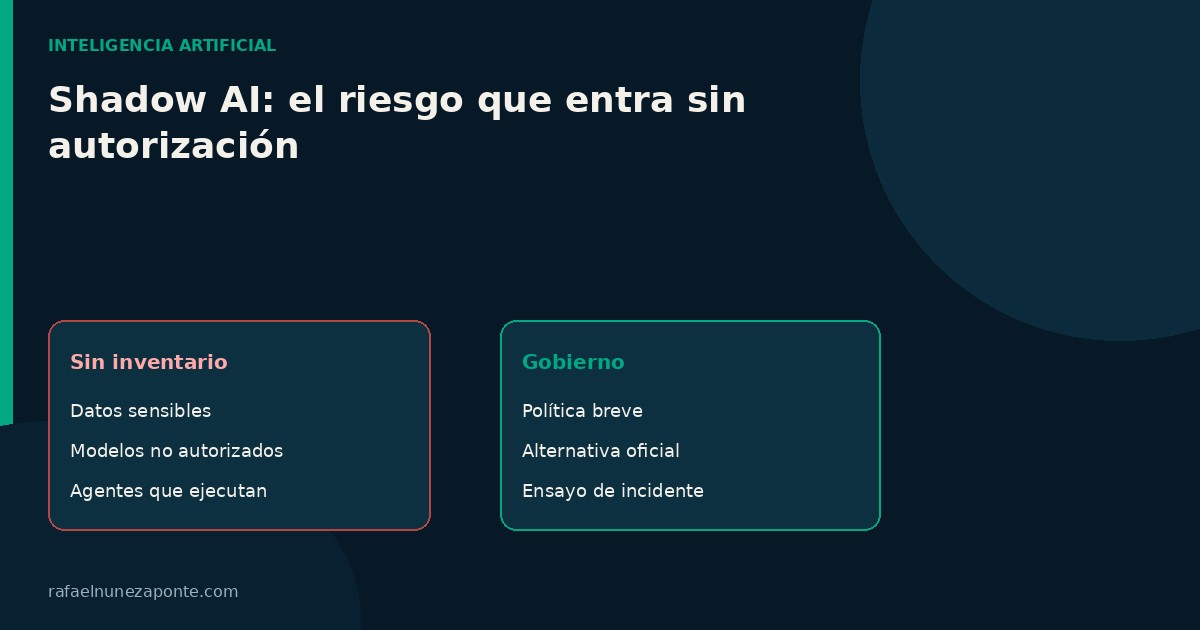
Shadow AI es el uso de modelos y agentes que la organización no ha aprobado, no ha contratado y no puede auditar. No es un capricho de empleados curiosos. Es una fuga de contexto: contratos, códigos, listas de clientes y dudas jurídicas pegadas en una caja que no está bajo su gobierno.
Por qué aparece
Porque resuelve una tarea más rápido que el procedimiento interno. Prohibir sin ofrecer alternativa no funciona. El personal no deja de pegar texto en un modelo; deja de contárselo a seguridad. El riesgo se vuelve invisible y por eso más caro.
Inventario real, no inventario de licencias
El inventario que importa no es el de compras. Es el de uso. Un comité de innovación puede tener dos modelos contratados y la empresa, veinte en navegadores personales.
- Qué herramientas se usan con datos de la empresa, con o sin licencia.
- Qué datos sensibles ya salieron: contratos, código, datos de clientes, dictámenes.
- Qué modelos están autorizados y bajo qué contrato de tratamiento.
- Quién tiene acceso y con qué cuenta: corporativa, personal, compartida.
- Qué herramientas solo sugieren y cuáles ya ejecutan —agentes con permisos.
Sugerir no es ejecutar
Gobernar un chatbot que resume un texto no es lo mismo que gobernar un agente que envía correos, cambia configuraciones o llama APIs de producción. Esa distinción ya es una decisión de directorio. El gobierno que no la hace llegará tarde.
Lista de control para el CEO
- ¿Tenemos un inventario honesto de herramientas en uso, no el de licencias compradas?
- ¿Qué datos nunca pueden salir a un modelo, y quién lo hace cumplir?
- ¿Existe una alternativa oficial lo bastante buena como para que el atajo deje de ser racional?
- ¿Distinguimos por escrito entre modelos que sugieren y agentes que ejecutan?
- ¿Qué ocurre si un contrato confidencial ya salió —ensayo, no hipótesis?
- ¿Quién responde ante un regulador o un cliente si el contexto de la empresa está en un modelo ajeno?
Una política breve cabe en una página: qué datos nunca salen, qué modelos sí, quién responde. El resto es teatro de innovación.
Ejemplo hipotético de inventario
- Uso: asistente de texto en el navegador personal de un analista.
- Clase de datos: borradores de contratos y correos internos.
- Permiso: ninguno. Cuenta personal, sin contrato de tratamiento.
- Riesgo: el contexto de la empresa sale a un modelo ajeno sin registro.
- Decisión: alternativa oficial, dato prohibido y consecuencia si se reitera.
Referencias
- NIST Cybersecurity Framework. NIST. Consulta: 2026-09-04. El inventario de usos, datos y permisos se plantea como control de identificar y proteger, no como prohibición sin alternativa.