Ciberinteligencia · 3 de septiembre de 2026
Ciberinteligencia para anticipar decisiones, no solamente amenazas
Un feed de alertas no es inteligencia. Inteligencia es lo que permite a un líder elegir antes de que el escenario se cierre.
Por Rafael Núñez Aponte. Publicado el 3 de septiembre de 2026. Actualizado el 4 de septiembre de 2026.
En América Latina se compra mucha información de amenazas y se toman pocas decisiones anticipadas. El problema no es la escasez de datos. Es la escasez de preguntas. La ciberinteligencia que no cambia una decisión es periodismo interno con peor prosa.
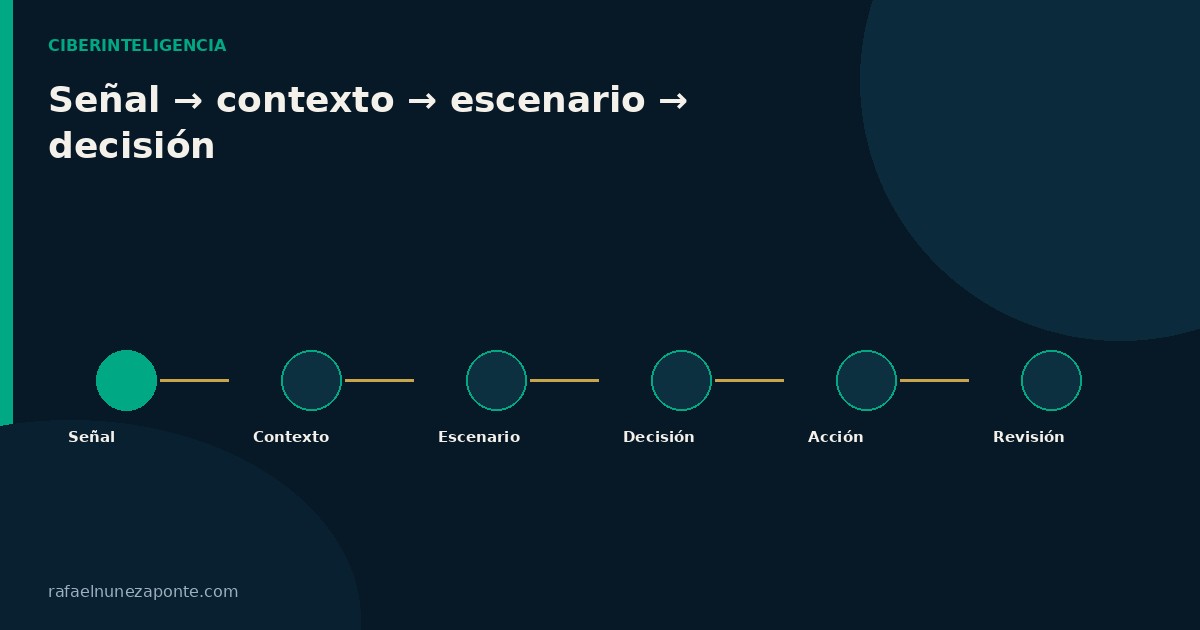
Un marco propio: de la señal a la revisión
Uso un ciclo corto. No es un estándar. Es una disciplina para que el informe quepa en una página que un CEO pueda usar:
- Señal: qué se observó, de dónde viene y con qué confianza.
- Contexto: qué significa para esta organización, no para «el sector» en abstracto.
- Escenario: qué puede ocurrir si la señal es cierta, y qué ocurre si no lo es.
- Decisión: qué opción se habilita ahora —aceptar, mitigar, transferir, ensayar, esperar.
- Acción: quién hace qué, antes de cuándo, con qué evidencia de cierre.
- Revisión: qué aprendimos y qué hay que dejar de medir.
Tres usos que sí valen el presupuesto
- Priorizar: qué activo, qué proveedor y qué proceso merecen atención esta semana, no este año.
- Anticipar: qué campañas se están ensayando contra pares de la industria y qué habría que ensayar internamente.
- Explicar: traducir un movimiento del adversario a impacto de negocio, para que la junta no tenga que aprender jerga.
Ejemplo anonimizado
Una organización de servicios recibe, en una semana, tres señales distintas: un proveedor crítico aparece en un mercado de credenciales; un par de la industria reporta un ransomware con el mismo vector de acceso remoto; y un empleado pega un contrato en un modelo de IA público. Ninguna señal, sola, justifica un comité de crisis. Juntas, cambian la decisión de la semana: se rota el acceso del proveedor, se ensaya la restauración del proceso que ese proveedor sostiene, y se abre un inventario honesto de Shadow AI. El producto no fue un informe de 40 páginas. Fue una decisión fechada.
Indicadores que un líder sí puede pedir
- Número de señales que terminaron en una decisión, no número de alertas recibidas.
- Tiempo entre la señal y la primera opción presentada a quien decide.
- Proveedores críticos con señal reciente y sin ensayo de continuidad.
- Informes que terminaron en «no hay señal útil esta semana» —el silencio informado cuenta.
Errores comunes
- Coleccionar indicadores de compromiso como si fueran estrategia.
- Teatralizar amenazas lejanas para justificar presupuesto.
- Entregar informes que el directorio no puede repetir en una frase.
- Confundir volumen de fuentes con calidad de pregunta.
- Ocultar incertidumbre. Un «no sabemos» fechado es más útil que una certeza decorativa.
Frecuencia realista, no teatral. Comparación con pares. Relación con los riesgos que el propio directorio ya aprobó. Esa es la ciberinteligencia que una junta puede gobernar.
Referencias
- NIST SP 800-150: Guide to Cyber Threat Information Sharing. NIST. Consulta: 2026-09-04. El artículo usa el marco de compartir información de amenaza para distinguir inteligencia útil para decidir de la acumulación de indicadores. No presenta el SP 800-150 como obligación ni como aval del autor.