Inteligência artificial · 3 de setembro de 2026
Shadow AI: o risco que entra na empresa sem autorização
Ferramentas não autorizadas, agentes que executam e modelos que aceleram o atacante. O risco já não espera pelo comité de inovação.
Por Rafael Núñez Aponte. Publicado em 3 de setembro de 2026. Atualizado em 4 de setembro de 2026.
Texto original em espanhol. Ler a versão original em espanhol
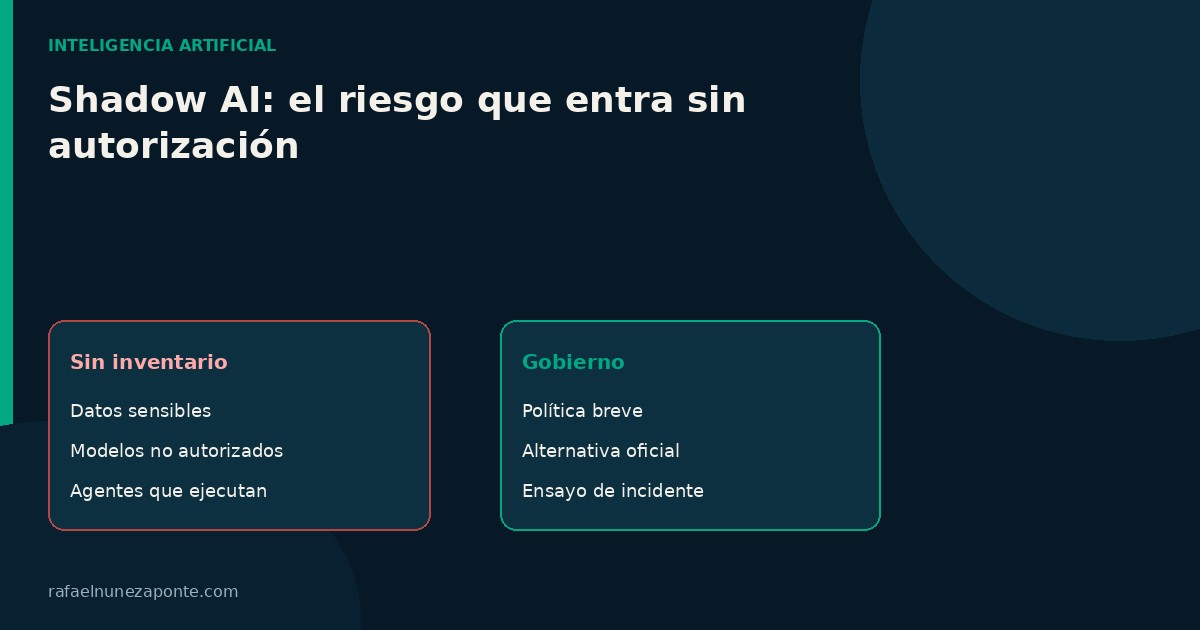
Shadow AI é o uso de modelos e agentes que a organização não aprovou, não contratou e não pode auditar. Não é um capricho de empregados curiosos. É uma fuga de contexto: contratos, códigos, listas de clientes e dúvidas jurídicas coladas numa caixa que não está sob o seu governo.
Porque aparece
Porque resolve uma tarefa mais depressa do que o procedimento interno. Proibir sem oferecer alternativa não funciona. O pessoal não deixa de colar texto num modelo; deixa de o contar à segurança. O risco torna-se invisível e por isso mais caro.
Inventário real, não inventário de licenças
O inventário que importa não é o de compras. É o de uso. Um comité de inovação pode ter dois modelos contratados e a empresa, vinte em navegadores pessoais.
- Que ferramentas se usam com dados da empresa, com ou sem licença.
- Que dados sensíveis já saíram: contratos, código, dados de clientes, pareceres.
- Que modelos estão autorizados e sob que contrato de tratamento.
- Quem tem acesso e com que conta: corporativa, pessoal, partilhada.
- Que ferramentas apenas sugerem e quais já executam —agentes com permissões.
Sugerir não é executar
Governar um chatbot que resume um texto não é o mesmo que governar um agente que envia correios, altera configurações ou chama APIs de produção. Essa distinção já é uma decisão de diretório. O governo que não a faz chegará tarde.
Lista de controlo para o CEO
- Temos um inventário honesto de ferramentas em uso, não o de licenças compradas?
- Que dados nunca podem sair para um modelo, e quem o faz cumprir?
- Existe uma alternativa oficial suficientemente boa para que o atalho deixe de ser racional?
- Distinguimos por escrito entre modelos que sugerem e agentes que executam?
- O que ocorre se um contrato confidencial já saiu —ensaio, não hipótese?
- Quem responde perante um regulador ou um cliente se o contexto da empresa está num modelo alheio?
Uma política breve cabe numa página: que dados nunca saem, que modelos sim, quem responde. O resto é teatro de inovação.
Exemplo hipotético de inventário
- Uso: assistente de texto no navegador pessoal de um analista.
- Classe de dados: rascunhos de contratos e correios internos.
- Permissão: nenhuma. Conta pessoal, sem contrato de tratamento.
- Risco: o contexto da empresa sai para um modelo alheio sem registo.
- Decisão: alternativa oficial, dado proibido e consequência se se reiterar.
Referências
- NIST Cybersecurity Framework. NIST. Consulta: 2026-09-04. El inventario de usos, datos y permisos se plantea como control de identificar y proteger, no como prohibición sin alternativa.