Künstliche Intelligenz · 3. September 2026
Shadow AI: das Risiko, das ohne Genehmigung ins Unternehmen kommt
Unzulässige Werkzeuge, Agenten, die ausführen, und Modelle, die den Angreifer beschleunigen. Das Risiko wartet nicht auf den Innovationsausschuss.
Von Rafael Núñez Aponte. Veröffentlicht am 3. September 2026. Aktualisiert am 4. September 2026.
Originaltext auf Spanisch. Spanische Originalfassung lesen
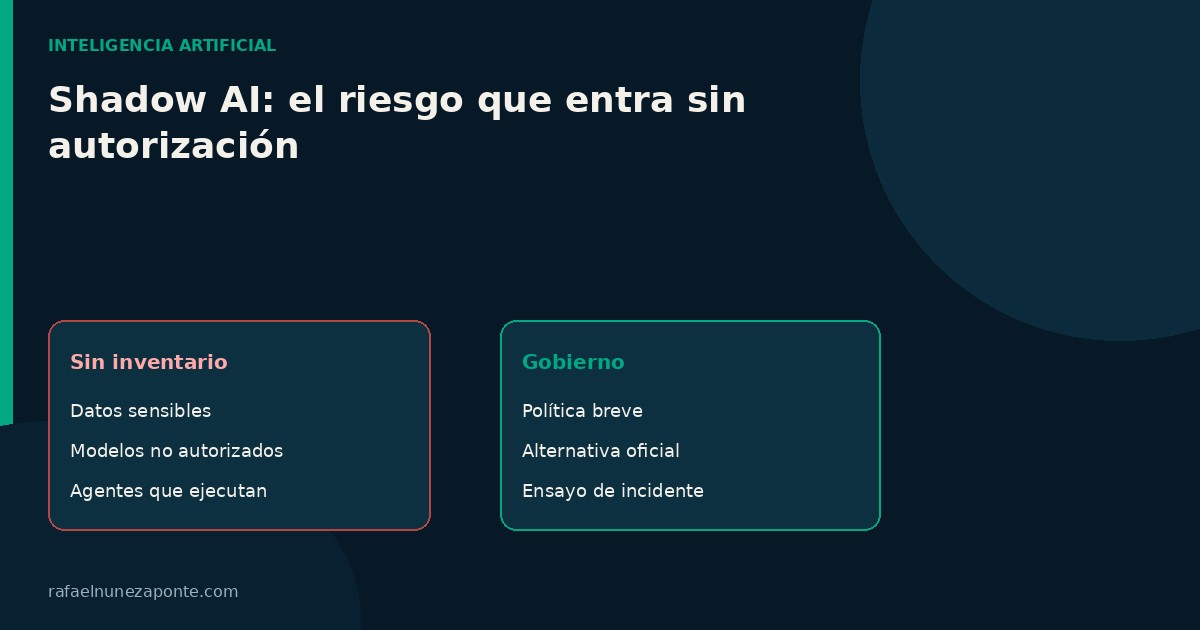
Shadow AI ist die Nutzung von Modellen und Agenten, die die Organisation nicht genehmigt, nicht beauftragt und nicht prüfen kann. Es ist keine Laune neugieriger Beschäftigter. Es ist ein Kontextleck: Verträge, Code, Kundenlisten und juristische Zweifel, eingefügt in ein Eingabefeld, das nicht unter Ihrer Governance steht.
Warum es erscheint
Weil es eine Aufgabe schneller löst als das interne Verfahren. Verbieten ohne Alternative funktioniert nicht. Das Personal hört nicht auf, Text in ein Modell einzufügen; es hört auf, es der Sicherheit zu sagen. Das Risiko wird unsichtbar und deshalb teurer.
Echtes Inventar, kein Lizenzinventar
Das Inventar, das zählt, ist nicht das der Einkäufe. Es ist das der Nutzung. Ein Innovationsausschuss kann zwei beauftragte Modelle haben und das Unternehmen zwanzig in persönlichen Browsern.
- Welche Werkzeuge mit Unternehmensdaten genutzt werden, mit oder ohne Lizenz.
- Welche sensiblen Daten bereits hinausgegangen sind: Verträge, Code, Kundendaten, Gutachten.
- Welche Modelle genehmigt sind und unter welchem Auftragsverarbeitungsvertrag.
- Wer Zugang hat und mit welchem Konto: unternehmenseigen, persönlich, geteilt.
- Welche Werkzeuge nur vorschlagen und welche bereits ausführen — Agenten mit Berechtigungen.
Vorschlagen ist nicht ausführen
Einen Chatbot zu steuern, der einen Text zusammenfasst, ist nicht dasselbe wie einen Agenten zu steuern, der E-Mails sendet, Konfigurationen ändert oder Produktions-APIs aufruft. Diese Unterscheidung ist bereits eine Vorstandsentscheidung. Die Governance, die sie nicht trifft, kommt zu spät.
Kontrollliste für den CEO
- Haben wir ein ehrliches Inventar der genutzten Werkzeuge, nicht das der gekauften Lizenzen?
- Welche Daten dürfen niemals in ein Modell gelangen, und wer setzt das durch?
- Gibt es eine offizielle Alternative, die gut genug ist, damit der Abkürzung der rationale Grund entfällt?
- Unterscheiden wir schriftlich zwischen Modellen, die vorschlagen, und Agenten, die ausführen?
- Was geschieht, wenn ein vertraulicher Vertrag bereits hinausgegangen ist — Übung, nicht Hypothese?
- Wer antwortet einer Aufsichtsbehörde oder einem Kunden, wenn der Kontext des Unternehmens in einem fremden Modell steht?
Eine kurze Richtlinie passt auf eine Seite: welche Daten niemals hinausgehen, welche Modelle ja, wer antwortet. Der Rest ist Innovationstheater.
Hypothetisches Inventarbeispiel
- Nutzung: Textassistent im persönlichen Browser eines Analysten.
- Datenklasse: Vertragsentwürfe und interne E-Mails.
- Erlaubnis: keine. Persönliches Konto, ohne Auftragsverarbeitungsvertrag.
- Risiko: der Kontext des Unternehmens geht ohne Protokoll in ein fremdes Modell.
- Entscheidung: offizielle Alternative, verbotene Daten und Konsequenz bei Wiederholung.
Quellen
- NIST Cybersecurity Framework. NIST. Konsultiert: 2026-09-04. El inventario de usos, datos y permisos se plantea como control de identificar y proteger, no como prohibición sin alternativa.